

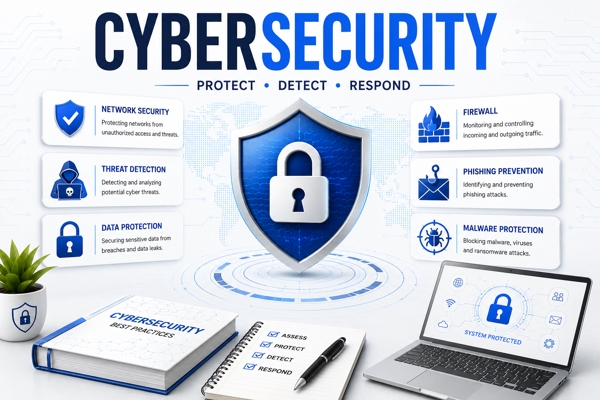
साइबर सुरक्षा की बुनियादी समझ: डिजिटल वर्ल्ड में सुरक्षित रहने के लिए जरूरी शब्द
आज के दौर में हम अपना ज्यादातर समय इंटरनेट पर बिताते हैं। ऐसे में साइबर अपराधी नए-नए तरीकों से लोगों को ठगने की कोशिश करते हैं। अपनी डिजिटल सुरक्षा सुनिश्चित करने के लिए तकनीकी शब्दावली को समझना पहला कदम है। इस लेख में, हम तीन सबसे महत्वपूर्ण साइबर सुरक्षा शब्दों को सरल भाषा में समझेंगे।
1. फिशिंग (Phishing): धोखे का जाल
फिशिंग एक ऐसी तकनीक है जिसमें हमलावर खुद को किसी भरोसेमंद संस्था (जैसे बैंक या सोशल मीडिया कंपनी) के रूप में पेश करता है। इसका मुख्य मकसद आपकी निजी जानकारी जैसे पासवर्ड, क्रेडिट कार्ड नंबर या ओटीपी चुराना होता है।
इसे एक उदाहरण से समझें:
कल्पना करें कि आपको एक ईमेल मिलता है जो आपके बैंक की तरफ से आया दिखता है। ईमेल में लिखा है, 'आपका अकाउंट ब्लॉक हो गया है, तुरंत इस लिंक पर क्लिक करके केवाईसी अपडेट करें।' जैसे ही आप लिंक पर क्लिक करते हैं, एक नकली वेबसाइट खुलती है जो बिल्कुल असली बैंक जैसी दिखती है। वहां जानकारी भरते ही आपका डेटा सीधा हैकर्स के पास चला जाता है।
2. मैलवेयर (Malware): डिजिटल वायरस
मैलवेयर यानी 'मैलिशियस सॉफ्टवेयर'। यह एक ऐसा हानिकारक प्रोग्राम होता है जिसे आपके कंप्यूटर, फोन या नेटवर्क को नुकसान पहुंचाने, डेटा चोरी करने या जासूसी करने के लिए बनाया जाता है। इसमें वायरस, रैनसमवेयर और स्पाईवेयर जैसे कई प्रकार शामिल हैं।
इसे एक उदाहरण से समझें:
आप एक मूवी डाउनलोड करने के लिए किसी असुरक्षित वेबसाइट पर जाते हैं। वहां एक 'डाउनलोड' बटन पर क्लिक करते ही एक फाइल डाउनलोड होती है। जैसे ही आप उसे खोलते हैं, वह फाइल बैकग्राउंड में छिपकर आपके कीबोर्ड से टाइप किए गए हर अक्षर (पासवर्ड सहित) को रिकॉर्ड करने लगती है। यह एक प्रकार का स्पाईवेयर मैलवेयर है।
3. टू-फैक्टर ऑथेंटिकेशन (2FA): सुरक्षा की दूसरी परत
2FA सुरक्षा का एक ऐसा तरीका है जो लॉगिन के दौरान दो अलग-अलग प्रकार के प्रमाणीकरण (Authentication) मांगता है। पहला आपका पासवर्ड होता है, और दूसरा कुछ और—जैसे आपके फोन पर आया कोड या ऑथेंटिकेटर ऐप से मिला टोकन।
इसे एक उदाहरण से समझें:
मान लीजिए किसी हैकर को आपके फेसबुक का पासवर्ड पता चल गया। जब वह आपके अकाउंट में लॉगिन करने की कोशिश करेगा, तो फेसबुक उसे पासवर्ड के बाद एक और कोड मांगेगा जो केवल आपके मोबाइल नंबर पर ही आएगा। पासवर्ड होने के बावजूद, दूसरे कोड के बिना वह लॉगिन नहीं कर पाएगा। यही 2FA की ताकत है।
सुरक्षा के लिए 3 त्वरित टिप्स
- लिंक की जांच करें: किसी भी अनजान लिंक पर क्लिक करने से पहले उसका यूआरएल ध्यान से देखें।
- सॉफ्टवेयर अपडेट रखें: अपने फोन और कंप्यूटर के ऑपरेटिंग सिस्टम को हमेशा अपडेट रखें, क्योंकि अपडेट्स में सुरक्षा खामियों को ठीक किया जाता है।
- मजबूत पासवर्ड: हर अकाउंट के लिए अलग और जटिल पासवर्ड का उपयोग करें।
अक्सर पूछे जाने वाले प्रश्न (FAQs)
Q1. क्या 2FA का इस्तेमाल करना पूरी तरह सुरक्षित है?
जी हां, यह सुरक्षा को कई गुना बढ़ा देता है। हालांकि, सिम-स्वैपिंग जैसे हमलों से बचने के लिए एसएमएस के बजाय ऑथेंटिकेटर ऐप का उपयोग करना अधिक सुरक्षित होता है।
Q2. मुझे कैसे पता चलेगा कि मेरा डिवाइस मैलवेयर से संक्रमित है?
अगर आपका डिवाइस अचानक बहुत धीमा हो गया है, बार-बार पॉप-अप विज्ञापन दिख रहे हैं, या बैटरी जल्दी खत्म हो रही है, तो यह मैलवेयर का संकेत हो सकता है।
Q3. फिशिंग ईमेल की पहचान कैसे करें?
फिशिंग ईमेल में अक्सर बहुत ज्यादा जल्दबाजी दिखाई जाती है, व्याकरण संबंधी गलतियां होती हैं और सेंडर का ईमेल एड्रेस आधिकारिक नहीं होता।


0 Comments
You Can Contact on WhatsApp - 9509503477