

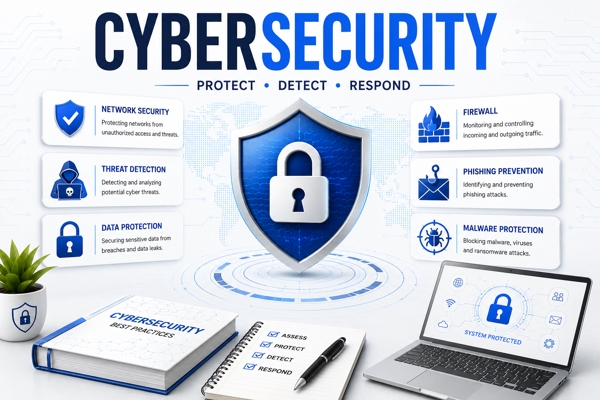
डिजिटल युग में इंटरनेट सुरक्षा के पारंपरिक तरीके धीरे-धीरे अप्रचलित (obsolete) होते जा रहे हैं। जटिल पासवर्ड बनाना, उन्हें याद रखना और समय-समय पर बदलना अब उपयोगकर्ताओं के लिए सिरदर्द बन चुका है। दूसरी ओर, हैकर्स क्रेडेंशियल स्टफिंग, फ़िशिंग और ब्रूट-फ़ोर्स हमलों के माध्यम से इन पारंपरिक पासवर्ड्स को आसानी से बाईपास कर रहे हैं। इस परिदृश्य में, 'Passwordless Authentication' (पासवर्ड-रहित प्रमाणीकरण) और 'Zero Trust Architecture' (जीरो ट्रस्ट आर्किटेक्चर) साइबर सुरक्षा का नया मानक बनकर उभर रहे हैं। आने वाले वर्षों में ये तकनीकें न केवल कंपनियों बल्कि आम उपयोगकर्ताओं के डेटा को सुरक्षित रखने का तरीका पूरी तरह बदल सकती हैं।
1. Passwordless Authentication: पासवर्ड-मुक्त भविष्य की ओर एक बड़ा कदम
सुरक्षा विशेषज्ञों का मानना है कि अगले 3 से 5 वर्षों में हम एक ऐसी तकनीक की ओर तेज़ी से बढ़ेंगे जहाँ डिजिटल लॉगिन के लिए टेक्स्ट-आधारित पासवर्ड की आवश्यकता न्यूनतम हो जाएगी। Apple, Google, और Microsoft जैसी प्रमुख टेक कंपनियों ने FIDO Alliance के सहयोग से Passkeys को बढ़ावा देना शुरू कर दिया है।
Passkeys और बायोमेट्रिक ऑथेंटिकेशन का विस्तार
पासकीज़ पब्लिक-की क्रिप्टोग्राफी (Public-Key Cryptography) पर काम करती हैं। इसमें यूजर के डिवाइस में एक प्राइवेट की (Private Key) सुरक्षित रहती है, जबकि सर्वर के पास केवल पब्लिक की (Public Key) होती है। इसका सबसे बड़ा फायदा यह है कि यदि किसी कंपनी का डेटाबेस हैक भी हो जाता है, तो भी हमलावरों के हाथ कोई पासवर्ड नहीं लगेगा। भविष्य में, फिंगरप्रिंट, फेस रिकग्निशन और हार्डवेयर सिक्योरिटी कीज़ (जैसे YubiKey) लॉगिन का प्राथमिक जरिया बनने की संभावना है।
2. Zero Trust Architecture (ZTA): 'कभी भरोसा न करें, हमेशा सत्यापित करें'
पारंपरिक नेटवर्क सुरक्षा 'पेरीमीटर सिक्योरिटी' (Perimeter Security) मॉडल पर आधारित थी, जहाँ एक बार नेटवर्क के अंदर प्रवेश करने के बाद यूजर को भरोसेमंद मान लिया जाता था। लेकिन हाइब्रिड और रिमोट वर्क के बढ़ते चलन के कारण यह पुराना मॉडल अब अपर्याप्त साबित हो रहा है।
माइक्रो-सेगमेंटेशन और निरंतर प्रमाणीकरण (Continuous Authentication)
जीरो ट्रस्ट सुरक्षा मॉडल का मुख्य सिद्धांत है—'Never Trust, Always Verify'। अनुमान है कि भविष्य का सुरक्षा ढांचा केवल लॉगिन के समय ही नहीं, बल्कि डेटा एक्सेस के हर चरण पर यूजर और डिवाइस की पहचान, स्थान और सुरक्षा स्थिति को निरंतर सत्यापित करेगा। यदि किसी यूजर के व्यवहार में अचानक कोई असामान्यता दिखती है (जैसे आधी रात को किसी अनजान लोकेशन से भारी फाइल डाउनलोड होना), तो सिस्टम स्वतः एक्सेस रोक देगा।
3. AI और मशीन लर्निंग संचालित खतरा पहचान (Threat Detection)
साइबर अपराधी अब AI का उपयोग करके अधिक सटीक और परिष्कृत हमले कर रहे हैं। इसके जवाब में, सुरक्षा प्रणालियाँ भी AI-संचालित हो रही हैं। भविष्य का साइबर सुरक्षा ढांचा केवल नियमों पर आधारित न होकर रियल-टाइम डेटा विश्लेषण और प्रेडिक्टिव थ्रेट हंटिंग पर आधारित होगा।
व्यवहार विश्लेषण (User Behavior Analytics - UBA)
एडवांस AI मॉडल लगातार यह सीखते हैं कि किसी संगठन के सामान्य उपयोगकर्ता का व्यवहार कैसा होता है। यदि कोई खाता असामान्य समय पर सिस्टम में लॉगिन करता है या अप्रत्याशित सर्वर से कनेक्ट होने का प्रयास करता है, तो AI संचालित जीरो ट्रस्ट सिस्टम तुरंत प्रतिक्रिया देगा और संभावित खतरे को वहीं रोक देगा।
4. नई तकनीकों के साथ आने वाली संभावित चुनौतियाँ
यद्यपि पासवर्ड-मुक्त और जीरो ट्रस्ट भविष्य बहुत सुरक्षित प्रतीत होता है, फिर भी इसमें कुछ व्यावहारिक और तकनीकी चुनौतियाँ शामिल हैं जिन्हें नजरअंदाज नहीं किया जा सकता:
- बायोमेट्रिक डेटा स्पूफिंग और डीपफेक: जैसे-जैसे बायोमेट्रिक्स का उपयोग बढ़ेगा, एडवांस्ड डीपफेक तकनीक और AI-जनरेटेड सिंथेटिक बायोमेट्रिक्स नए खतरे पैदा कर सकते हैं।
- लेगेसी सिस्टम्स (Legacy Systems) के साथ एकीकरण: कई पुराने कॉरपोरेट और सरकारी सिस्टम पारंपरिक पासवर्ड पर टिके हैं। उन्हें पूरी तरह से पासवर्ड-रहित या जीरो ट्रस्ट में बदलना तकनीकी और वित्तीय रूप से जटिल काम है।
- डिवाइस पर अत्यधिक निर्भरता: यदि कोई यूजर अपना प्राथमिक पासवर्ड-रहित डिवाइस (जैसे स्मार्टफोन या सिक्योरिटी की) खो देता है, तो अकाउंट रिकवरी की प्रक्रिया को सुरक्षित और सुलभ बनाए रखना एक बड़ी चुनौती होगी।
5. भविष्य के सुरक्षा रुझानों के लिए खुद को कैसे तैयार करें?
चाहे आप एक सामान्य इंटरनेट उपयोगकर्ता हों या किसी संगठन के IT मैनेजर, इस सुरक्षा परिवर्तन के लिए अभी से कदम उठाना फायदेमंद रहेगा:
व्यक्तिगत उपयोगकर्ताओं के लिए सलाह:
- जहाँ भी संभव हो, अपने ऑनलाइन खातों (जैसे Google, Apple, Microsoft) पर Passkeys इनेबल करना शुरू करें।
- टू-फैक्टर ऑथेंटिकेशन (2FA) के लिए SMS OTP के बजाय प्रमाणक ऐप्स (Authenticator Apps) या पासकीज़ का उपयोग करें।
संगठनों और IT प्रशासकों के लिए सलाह:
- आइडेंटिटी एंड एक्सेस मैनेजमेंट (IAM) नीतियों की समीक्षा करें और धीरे-धीरे जीरो ट्रस्ट सिद्धांतों को अपनाएं।
- नेटवर्क को छोटे-छोटे हिस्सों में विभाजित करें (Micro-segmentation) ताकि किसी एक हिस्से के प्रभावित होने पर पूरा नेटवर्क सुरक्षित रहे।
अंतिम दृष्टिकोण (Future Outlook)
निष्कर्षतः, अगले कुछ वर्षों में हम पासवर्ड-आधारित प्रमाणीकरण के अंत की शुरुआत देख सकते हैं। Zero Trust Architecture और Passwordless Authentication मिलकर डिजिटल सुरक्षा का एक नया और मजबूत आधार स्थापित करेंगे। यद्यपि नई तकनीकों के साथ नए खतरे भी सामने आएंगे, लेकिन पहचान-आधारित सुरक्षा (Identity-Centric Security) ही भविष्य के साइबर परिदृश्य में सबसे प्रभावी ढाल साबित होगी।
अक्सर पूछे जाने वाले प्रश्न (FAQs)
1. क्या Passkeys पूरी तरह से पारंपरिक पासवर्ड की जगह ले लेंगी?
व्यावहारिक दृष्टिकोण से देखा जाए तो अगले कुछ वर्षों में अधिकांश प्रमुख वेब सेवाएं और मोबाइल ऐप्स डिफॉल्ट रूप से Passkeys अपना लेंगे। हालांकि, पुराने सिस्टम्स में पासवर्ड पूरी तरह समाप्त होने में थोड़ा अधिक समय लग सकता है।
2. Zero Trust Security क्या है और यह पारंपरिक फायरवाल से कैसे अलग है?
पारंपरिक नेटवर्क सुरक्षा मानती है कि नेटवर्क के अंदर की हर गतिविधि सुरक्षित है। Zero Trust मॉडल यह मानता है कि नेटवर्क के अंदर और बाहर दोनों जगह खतरे मौजूद हो सकते हैं, इसलिए यह हर एक्सेस रिक्वेस्ट, यूजर और डिवाइस को लगातार री-वेरिफाई करता है।
3. यदि मेरा पासकी (Passkey) से लैस फोन खो जाए, तो क्या मेरे अकाउंट्स हैक हो जाएंगे?
नहीं, क्योंकि पासकी का उपयोग करने के लिए आपके बायोमेट्रिक्स (फिंगरप्रिंट/फेस) या डिवाइस PIN की आवश्यकता होती है। इसके अलावा, पासकीज़ आमतौर पर आपके क्लाउड अकाउंट (जैसे iCloud या Google Password Manager) से सुरक्षित रूप से सिंक रहती हैं, जिससे नए फोन पर उन्हें आसानी से रीस्टोर किया जा सकता है।
4. क्या जीरो ट्रस्ट सुरक्षा केवल बड़ी कंपनियों के लिए जरूरी है?
नहीं, छोटे और मध्यम व्यवसाय (SMBs) भी जीरो ट्रस्ट के सिद्धांतों जैसे मल्टी-फैक्टर ऑथेंटिकेशन (MFA) और लीस्ट-प्रिविलेज एक्सेस को अपनाकर डेटा चोरी और रैनसमवेयर हमलों से खुद को बचा सकते हैं।


0 Comments
You Can Contact on WhatsApp - 9509503477